Cybersécurité : les attaquants exploitent la confiance des salariés, selon Microsoft et l’ENISA
Phishing, vol d’identifiants et ClickFix dominent les intrusions observées par Microsoft et l’ENISA. L’IA renforce surtout des techniques connues, mais l’éditeur américain s’attend à voir les usages les plus avancés se banaliser d’ici un an.
Pour s’introduire dans les systèmes informatiques des organisations, les cyberattaquants misent d’abord sur le facteur humain et sur les identifiants volés, et l’intelligence artificielle les aide surtout à aller plus vite. C’est le constat que partagent deux rapports annuels publiés à quelques jours d’intervalle, le Microsoft Digital Defense Report 2026, produit par les équipes de renseignement sur les menaces de Microsoft, et l’ENISA Threat Landscape 2026, publié par l’agence européenne pour la cybersécurité. Le premier repose sur ce que l’éditeur observe chez ses propres clients, à l’échelle mondiale, le second sur 8 257 incidents recensés dans l’Union européenne. Leurs données sont de nature différente, mais leurs conclusions se rejoignent. On fait le point.
Les attaquants passent d’abord par les utilisateurs et leurs identifiants
Dans les missions de réponse à incident menées par Microsoft entre juillet 2025 et juin 2026, le phishing constitue le point d’entrée qui progresse le plus. Il arrive désormais au deuxième rang des moyens les plus utilisés par les cyberattaquants pour s’introduire dans un système :
- l’exploitation d’applications exposées sur Internet, à 24 % en 2026 (contre 15 % un an plus tôt),
- le phishing, à 23 % (contre 7 %),
- l’usage de comptes valides, à 13 % (contre 17 %),
- l’ingénierie sociale, que Microsoft distingue du phishing, à 7 % (contre 15 %),
- les services d’accès à distance exposés sur Internet, comme les VPN ou le bureau à distance, à 5 % (contre 8 %).

Une fois un compte compromis, l’attaquant cherche à en obtenir d’autres. Dans 52,2 % des intrusions par comptes valides analysées par Microsoft, un nouveau vol d’identifiants a suivi. L’éditeur préconise en conséquence une authentification multifacteur résistante au phishing, le recours aux passkeys et une gouvernance plus stricte des identités non humaines, comme les comptes de service et les clés d’API.
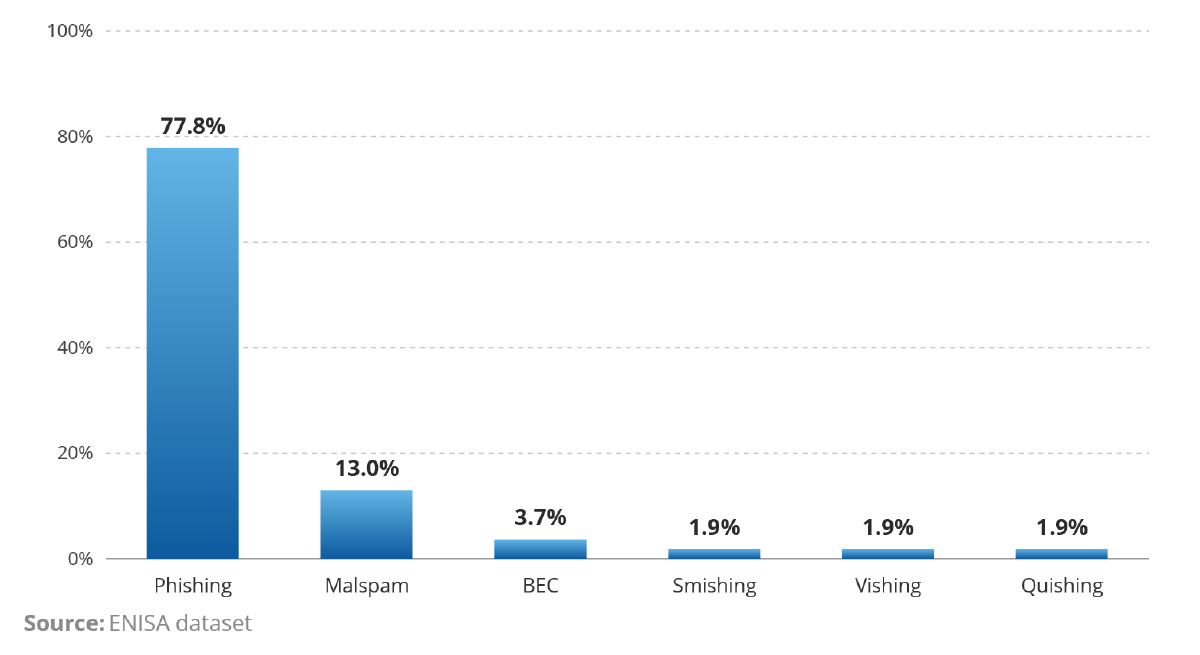
De son côté, l’ENISA dresse le même constat à l’échelle européenne. Le phishing représente 77,8 % des techniques d’ingénierie sociale relevées dans les incidents visant l’UE en 2025, loin devant le « malspam » (13 %), qui correspond à des campagnes d’emails envoyés en masse pour diffuser des logiciels malveillants. L’agence note aussi le recours croissant à ClickFix, une technique qui pousse la victime à « réparer » elle-même un faux problème en exécutant une commande malveillante. Microsoft en mesure l’ampleur récente, puisque ces attaques sont devenues environ 23 fois plus nombreuses entre décembre 2025 et mai 2026. Ces méthodes misent sur la réaction des victimes, alors que les réflexes de protection restent peu répandus chez les Français, comme le montrait le dernier baromètre de Cybermalveillance.gouv.fr.
Ce qui distingue les données de Microsoft et de l'ENISA
Microsoft mesure ce qu’il observe chez ses clients et dans ses missions de réponse à incident, dans le monde entier. L’ENISA compile des incidents rendus publics ou partagés par les États membres, dont 51,3 % de DDoS, le plus souvent revendiqués par des hacktivistes. Les pourcentages des deux rapports portent donc sur des bases différentes et ne peuvent pas être rapprochés directement.
Des failles exploitées toujours plus vite et des attaques qui passent par les fournisseurs
C’est la vulnérabilité logicielle qui arrive en tête des points d’entrée identifiés par Microsoft. Selon l’éditeur, le délai médian entre la découverte d’une faille et sa transformation en outil d’attaque est tombé bien en dessous de 24 heures. L’ENISA va dans le même sens, sur une base plus étroite. Parmi les accès non autorisés dont elle a pu identifier le point d’entrée, soit 5,2 % d’entre eux, 60,4 % reposaient sur l’exploitation d’une vulnérabilité. Selon l’agence, plus de 48 000 nouvelles failles ont été publiées en 2025 dans le programme CVE (pour Common Vulnerabilities and Exposures), qui recense et numérote les vulnérabilités rendues publiques. C’est 22 % de plus qu’un an plus tôt.

Les deux rapports mettent aussi l’accent sur les attaques qui ciblent un fournisseur pour atteindre ses clients, qu’il s’agisse d’un prestataire, d’un service cloud ou d’un composant logiciel. L’ENISA relève la multiplication des compromissions de paquets npm, comme lors de la campagne Shai-Hulud. Microsoft cite la compromission en mars 2026 du paquet Axios, qui a dépassé les 100 millions de téléchargements hebdomadaires pendant qu’il était sous le contrôle des attaquants. L’éditeur classe par ailleurs la chaîne d’approvisionnement open source parmi les trois menaces les plus importantes de l’année à venir.
La France parmi les pays européens les plus exposés
Selon l’ENISA, la France est le 2e pays de l’UE le plus cité dans les revendications de ransomware en 2025 (14,7 %), derrière l’Allemagne (26,5 %). Microsoft la classe pour sa part au 17e rang mondial et au 6e rang européen des pays où ses clients ont été le plus fréquemment touchés au premier semestre 2026.
L’IA, un accélérateur d’attaques qui pourrait se banaliser d’ici un an
Sur l’intelligence artificielle, les deux rapports livrent une analyse plus nuancée qu’attendu, entre un usage encore centré sur des techniques connues et une évolution jugée rapide.

Des techniques connues et exécutées plus vite
Selon l’ENISA, les attaquants s’appuient principalement sur des outils d’IA grand public pour renforcer des compétences qu’ils possèdent déjà, et non pour acquérir des capacités inédites. L’agence rapporte tout de même une intrusion cloud assistée par IA qui aurait obtenu un accès administrateur en huit minutes.
Microsoft observe l’IA à plusieurs étapes des attaques, de la reconnaissance au développement de malwares en passant par l’ingénierie sociale. Les outils d’IA deviennent aussi des cibles. En décembre 2025, l’éditeur a repéré une extension de navigateur malveillante, installée plus de 600 000 fois, qui collectait l’historique de conversations avec des assistants IA dans près de 10 000 organisations.
Vers des attaques de plus en plus automatisées
Pour les mois à venir, les projections des deux rapports laissent entrevoir une nette accélération des usages offensifs de l’IA. « Ce qui relève aujourd’hui des techniques les plus avancées sera banalisé d’ici un an, et de nouvelles catégories de menaces vont émerger », prévient Microsoft, qui estime que les attaquants disposent pour l’instant d’une longueur d’avance sur les défenseurs.
Au niveau européen, l’ENISA juge probable qu’un nombre croissant d’étapes de la chaîne d’attaque soit directement pris en charge par l’IA, avec de possibles expérimentations d’attaques menées sans intervention humaine. La Commission européenne a, pour sa part, publié en juillet dernier un plan d’action sur la cybersécurité et l’intelligence artificielle qui s’appuie sur l’AI Act, le Cyber Resilience Act et la directive NIS 2. Le même jour, l’ENISA a présenté ses recommandations pour faire face aux risques liés aux modèles d’IA les plus avancés.
Méthodologie : le Microsoft Digital Defense Report 2026 s’appuie sur les signaux issus des produits et des missions de réponse à incident de Microsoft, entre juillet 2025 et juin 2026. L’autre étude mentionnée ici est l’ENISA Threat Landscape 2026, qui analyse 8 257 incidents survenus dans l’UE en 2025, recensés à partir de sources ouvertes et d’informations partagées par les États membres et par les partenaires de l’agence.
Explorer les métiers du réseau informatique et de la cybersécurité
Les métiers du réseau informatique et de la cybersécurité sont composés de profils polyvalents aux missions enrichissantes et indispensables pour les organisations. Ces professionnels de l’IT interviennent sur des domaines très variés, tels que la protection des données personnelles, la gestion de l’infrastructure ou de la sécurité informatique. Ils sont organisés, aiment travailler en équipe et font preuve de pédagogie. Voir tous les métiers du réseau informatique et de la cybersécuritéLes meilleurs outils pour les professionnels du web

Protect by Mailinblack
Norton Small Business

ManageEngine ADSelfService Plus