Agents IA en entreprise : jusqu’où leur déléguer le travail des équipes ?
Quelles tâches confier à un agent IA, et comment évaluer un travail qu’il a préparé sans en avoir suivi la réalisation ? Décryptage avec Gaetan Fron, Senior Sales Manager chez Diligent, qui accompagne des équipes d’audit et de gestion des risques.
Alors que les entreprises confient de plus en plus des tâches à part entière à des agents IA, de la surveillance d’informations jusqu’à l’exécution de certaines actions, l’autonomie de ces agents soulève des questions très concrètes pour les équipes qui les déploient. Quelles tâches peut-on leur déléguer ? À partir de quel moment une validation humaine s’impose-t-elle ? Comment éviter que cette validation ne se réduise à un simple clic ?
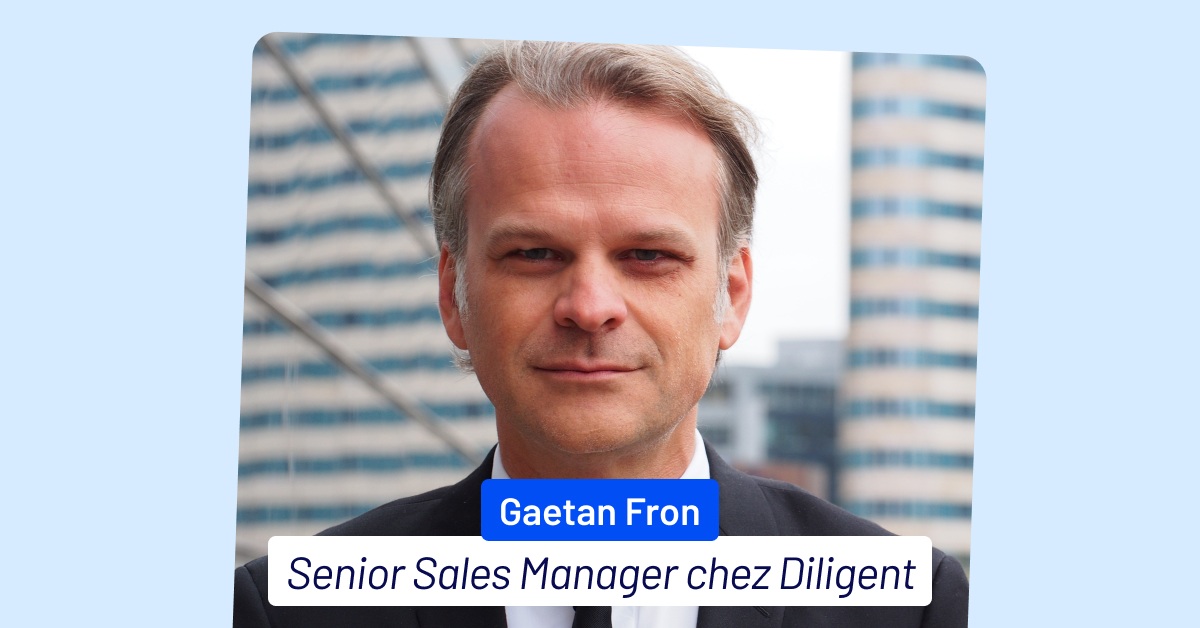
Pour en savoir plus, nous avons interrogé Gaetan Fron, Senior Sales Manager pour la France, la Belgique et le Luxembourg chez Diligent, éditeur de solutions de gouvernance, de gestion des risques et de conformité (GRC). Il revient pour BDM sur les usages observés au sein des équipes d’audit et de gestion des risques, et sur ce que cette délégation change dans leur travail au quotidien.
Gaetan Fron, Senior Sales Manager, Diligent
Doté d’une double culture business et technologie, Gaetan Fron a été cofondateur de plusieurs startups opérant dans la diffusion et la protection de l’information stratégique des entreprises. Il est actuellement Senior Sales Manager pour la France, la Belgique et le Luxembourg chez Diligent. Il est diplômé de l’ESSCA (1994), certifié ISO 27005 Risk Manager et ancien auditeur de l’Institut des hautes études de défense nationale (IHEDN).
Qu’est-ce que les agents IA sont capables de prendre en charge aujourd’hui ? Avez-vous des exemples ?
Aujourd’hui, les agents peuvent faire bien plus que répondre à des questions. Ils peuvent surveiller des informations, coordonner des processus, préparer le travail et faire ressortir la prochaine action à mener.
Avec Diligent One, par exemple, des agents spécialisés peuvent aider les équipes de gestion des risques à passer d’évaluations périodiques à un suivi continu. Ils surveillent les données relatives aux risques, nettoient les données enregistrées, coordonnent les évaluations, relancent les actions en retard, font remonter les problèmes aux responsables concernés et signalent les risques émergents. Ils peuvent également aider les équipes d’audit interne à planifier et à réaliser leurs audits plus rapidement, en identifiant les risques pertinents, en les associant aux objectifs d’audit, en reliant les contrôles existants et en facilitant la collecte des éléments probants, les tests et la formulation des constats.
L’ensemble de ces tâches est coordonné par l’agent d’orchestration de Diligent One, qui permet aux professionnels de la gouvernance, de la gestion des risques et de la conformité (GRC) d’exprimer leurs besoins en langage naturel.
Les agents s’appuient sur les données de GRC stockées dans Diligent One. Ils disposent ainsi du contexte métier nécessaire pour exécuter des processus tout au long du cycle de gestion des risques et d’audit, en automatisant les tâches qui ralentissent les professionnels, sans se substituer au jugement humain.
On distingue souvent trois niveaux : l’agent qui suggère, celui qui prépare un travail, et celui qui exécute une action sans validation préalable. Où se situe la limite à ne pas franchir, d’après vous ?
Pour moi, la limite dépend des conséquences de l’action, plutôt que de sa complexité. Un agent peut surveiller, organiser, rédiger et formuler des recommandations en arrière-plan. Il peut également exécuter des tâches courantes et réversibles, comme envoyer des rappels ou préparer un processus de travail, dans le cadre d’autorisations clairement définies.
En revanche, toute action qui modifie l’exposition aux risques de l’organisation, change une donnée enregistrée, engage l’entreprise ou conduit à la publication d’un rapport officiel doit nécessiter une approbation humaine explicite.
Les agents peuvent prendre en charge le travail ; les décisions qui engagent l’organisation restent du ressort des personnes.
Comment un professionnel peut-il évaluer un travail préparé par un agent IA, sans avoir suivi la façon dont il a été réalisé, et sans que la validation devienne qu’une simple formalité ?
Chaque recommandation doit présenter les éléments probants sur lesquels elle s’appuie, expliquer ce qui la justifie et s’accompagner d’un historique des actions permettant d’en assurer la traçabilité. Les personnes chargées de la validation doivent pouvoir remettre en question la source, les hypothèses et l’action proposée, et pas simplement cliquer sur « approuver ».
L’approche de Diligent repose sur des résultats dont les sources sont citées, qui sont traçables et que l’utilisateur peut corriger ou écarter, avec des étapes d’approbation pour les actions qui engagent l’organisation.
À quelle(s) étape(s) une validation humaine reste-t-elle indispensable, selon vous ?
Le jugement humain reste indispensable dès lors qu’une responsabilité est engagée.
Les professionnels doivent toujours interpréter le contexte, déterminer ce qui compte et assumer les conclusions présentées aux dirigeants, aux conseils d’administration ou aux autorités de régulation. L’automatisation doit alléger la charge de travail qui entoure ces décisions, sans retirer aux professionnels la responsabilité de les prendre.
Au-delà de la validation, en quoi cette délégation transforme-t-elle la nature même du travail ?
Elle permet aux équipes de passer de la gestion administrative des processus à l’action stratégique. Au lieu de consacrer leur temps à réclamer des éléments probants, à mettre à jour des registres ou à préparer des présentations, les professionnels du risque et de l’audit peuvent analyser les causes profondes des problèmes, échanger avec les parties prenantes, anticiper les risques émergents et expliquer à la direction les véritables enjeux.
L’objectif n’est pas de réduire le nombre d’experts, mais de leur permettre de concentrer davantage leur expertise là où elle crée le plus de valeur.
Vous accompagnez des équipes d’audit et de gestion des risques. Qu’est-ce que l’IA agentique modifie concrètement dans le quotidien des professionnels ?
Pour les équipes de gestion des risques, les fonctionnalités agentiques de Diligent permettent un fonctionnement davantage fondé sur le suivi continu : elles peuvent surveiller les données relatives aux risques, nettoyer les données enregistrées, coordonner les évaluations, relancer les actions en retard, faire remonter les problèmes et signaler les risques émergents.
Pour les équipes d’audit, elles peuvent identifier les risques pertinents, les associer aux objectifs d’audit, relier les contrôles existants et faciliter la collecte des éléments probants, les tests et la formulation des constats.
Dans les deux métiers, cette évolution permet de passer d’une coordination manuelle et de processus de reporting chronophages à une surveillance continue et à des analyses plus approfondies.
Quel(s) conseil(s) donneriez-vous à une équipe qui souhaite confier ses premières tâches à des agents IA ? Par quoi devrait-elle commencer ?
Commencez par un cas d’usage clair et bien délimité, dont la valeur est facile à percevoir et le résultat facile à vérifier. Mettez en place les garde-fous et les validations humaines adaptés, définissez les critères de réussite et tirez les enseignements des résultats obtenus.
Une fois que ce premier cas d’usage est maîtrisé et que sa pertinence est validée, élargissez progressivement le périmètre, tout en maintenant la responsabilité humaine sur les décisions qui engagent l’organisation.
Cet article est gratuit, mais réservé aux membres
Pas encore de compte ?
- 100 % des articles BDM
- La newsletter des pros du digital
- Le calendrier marketing en PDF
Explorer les métiers du réseau informatique et de la cybersécurité
Les métiers du réseau informatique et de la cybersécurité sont composés de profils polyvalents aux missions enrichissantes et indispensables pour les organisations. Ces professionnels de l’IT interviennent sur des domaines très variés, tels que la protection des données personnelles, la gestion de l’infrastructure ou de la sécurité informatique. Ils sont organisés, aiment travailler en équipe et font preuve de pédagogie. Voir tous les métiers du réseau informatique et de la cybersécuritéLes meilleurs agents IA
Dify
Goose
Noah